Во что обходится киберинцидент
Панель «Cyber Risk Evolution: Who Really Pays the Price?» посвящена последствиям инцидента за пределами ИТ-отдела. Участники планируют обсудить влияние на работу компании, клиентов, репутацию и финансы, а также роль страхования. В программе поставлен и вопрос о том, можно ли передать киберриск другой стороне или компания в любом случае должна управлять им сама.
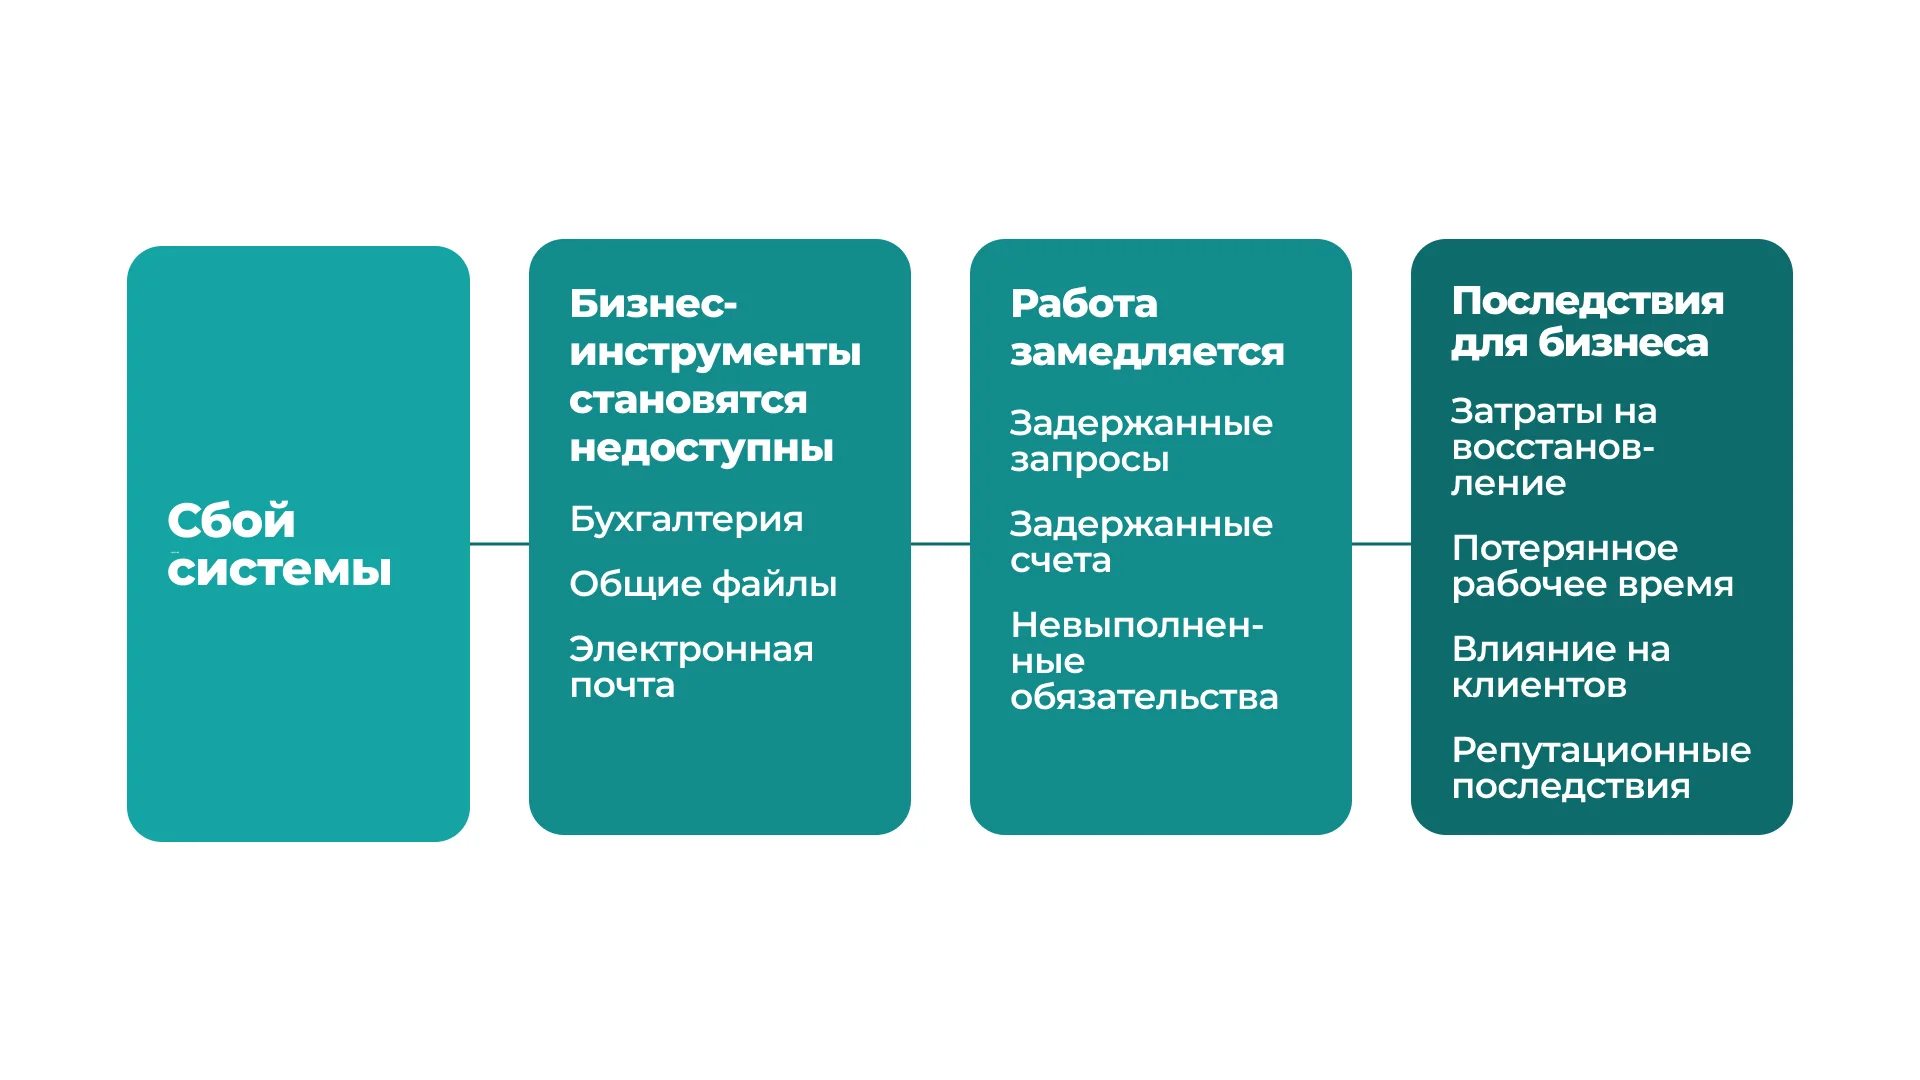
Руководителю небольшой компании полезно оценивать риск через рабочие процессы. Если на день станут недоступны почта, система учёта или общие документы, какие обращения клиентов останутся без ответа, какие счета не будут выставлены вовремя и какие обязательства окажутся под угрозой? Расходы на восстановление доступа составят лишь часть потерь. При оценке простоя важно учитывать потери выручки, последствия для клиентов и ответственность за восстановление работы.
Что происходит при сбое у поставщика
Панель «Supply Chain Under Pressure» посвящена взаимозависимости организаций. Согласно программе, участники рассмотрят, как киберинцидент у поставщика или партнёра может повлиять на другие компании. Среди заявленных тем – непрерывность бизнеса и управление кризисом.
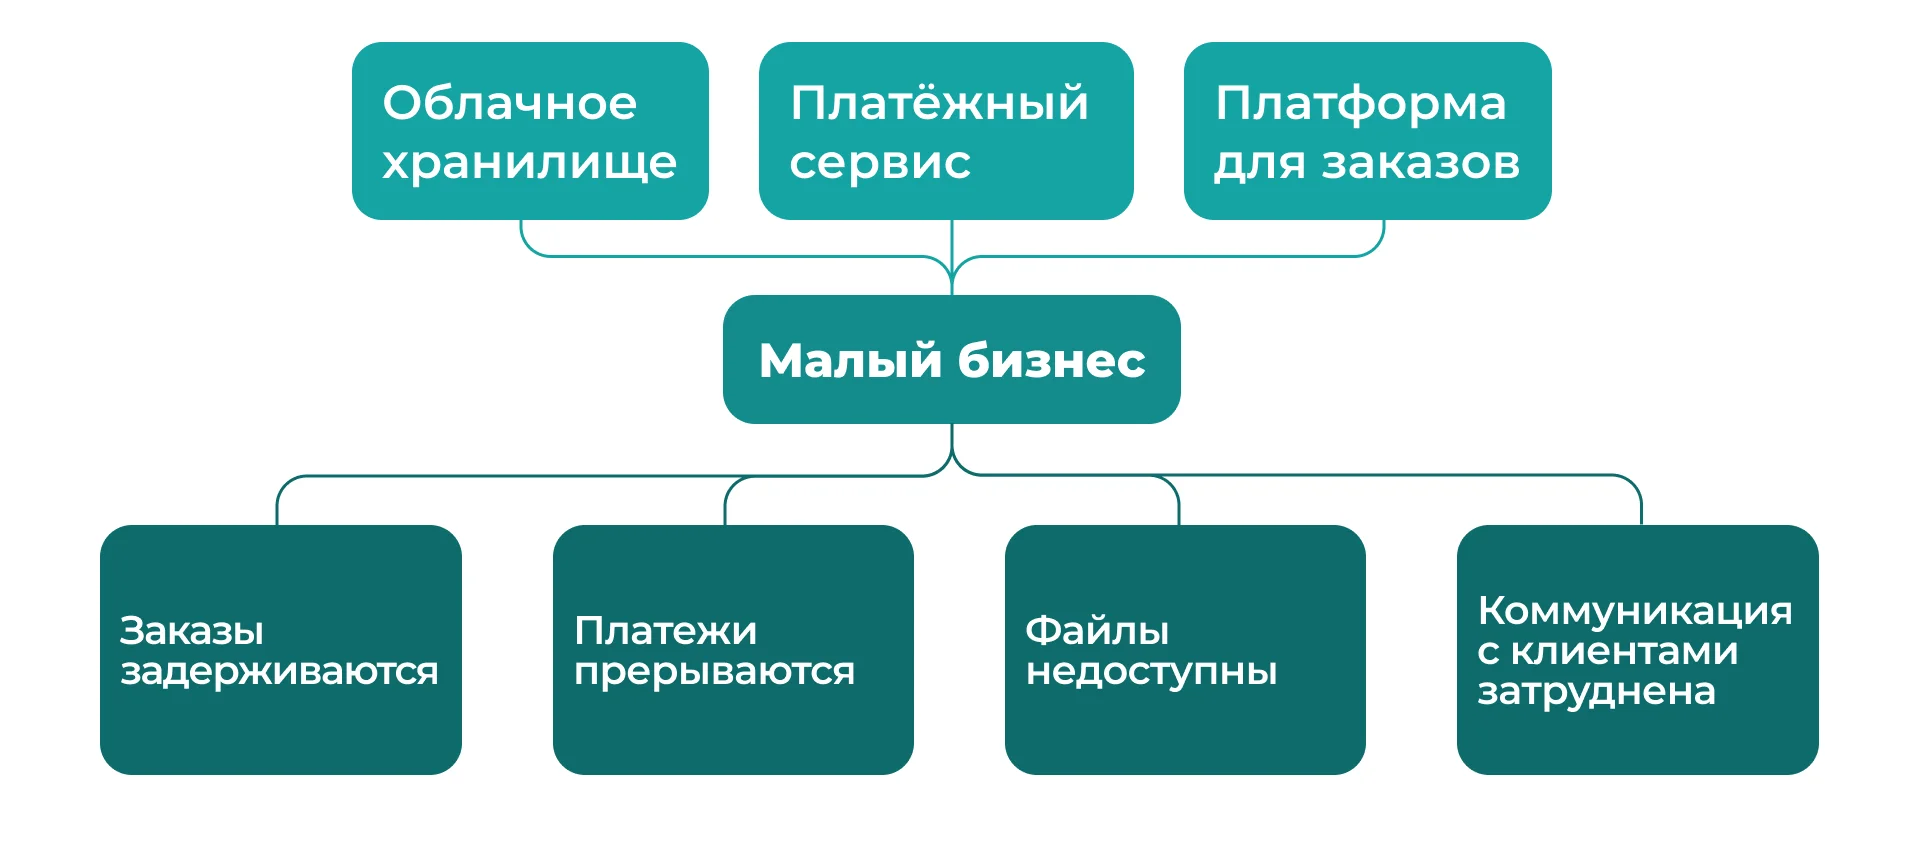
Для малого бизнеса такая зависимость вполне конкретна. Заказы могут поступать через внешнюю платформу, платежи обрабатывает отдельный сервис, а рабочие файлы хранятся в облаке. Компания не управляет инфраструктурой этих поставщиков, но отвечает за обслуживание своих клиентов. При разборе примеров важно понять, как быстро компания узнаёт об инциденте, кто связывается с подрядчиком и какие операции можно продолжить до восстановления сервиса. Решения крупных организаций потребуют адаптации к ресурсам небольшой команды.
Кто принимает решения во время инцидента
Панель «The Future of SOC, CERT Operations: AI, Network Intelligence and Cyber Resilience Beyond Compliance» посвящена мониторингу и реагированию, автоматизации и устойчивости бизнеса. Панель о критической инфраструктуре затронет первые 60 минут серьёзного инцидента. Методы специализированных команд могут быть сложны для небольшой компании, но распределение ответственности важно при любом масштабе.
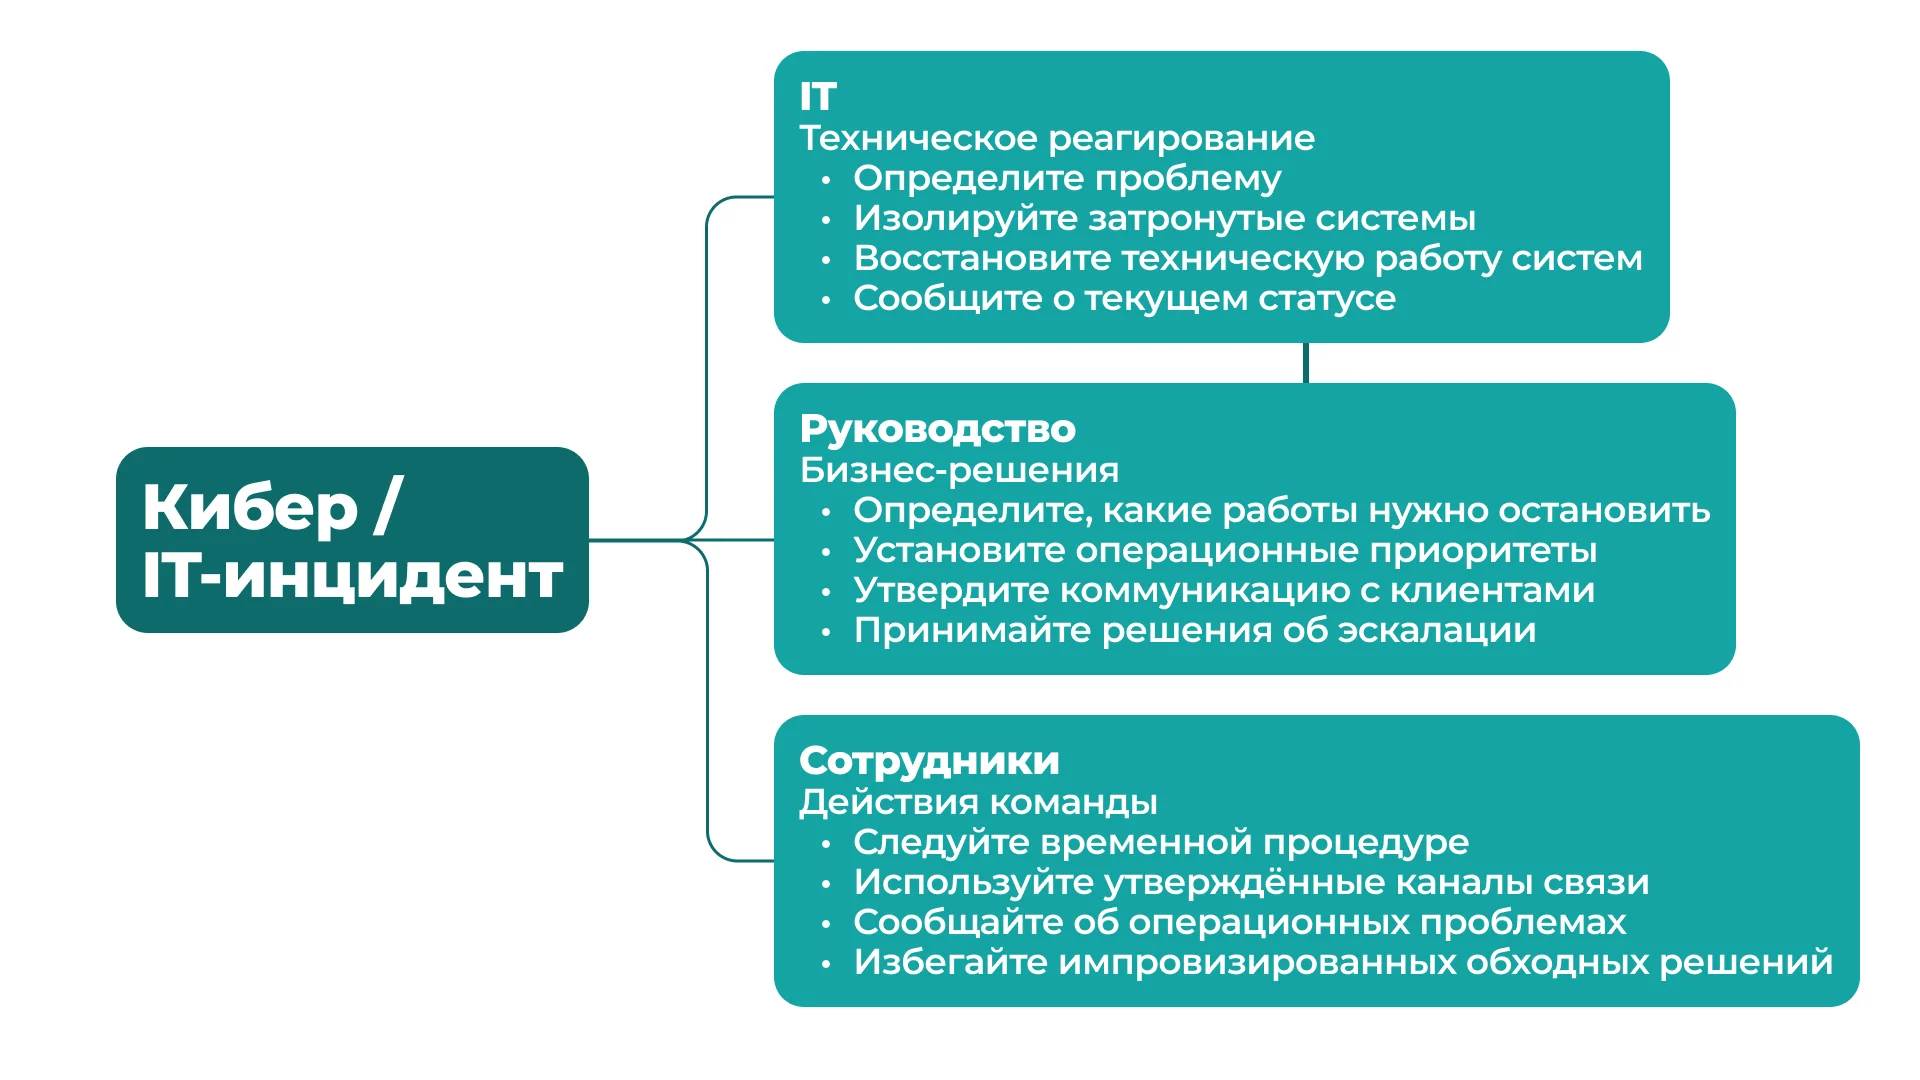
Пока ИТ-специалист выясняет причину сбоя, руководителю приходится решать, какие операции приостановить, как связаться с сотрудниками и что сообщить клиентам. Если зоны ответственности заранее не определены, согласование занимает дополнительное время. В выступлениях стоит обратить внимание на разделение технических задач и деловых решений: кто оценивает угрозу, определяет приоритеты и отвечает за коммуникацию. Важно понять, кто сможет выполнять эти роли в небольшой команде.
Программа Cyber Security Summit предварительная и может измениться. После конференции отдельно разберём, какие выводы и примеры применимы к малому бизнесу Сербии. Актуальные темы и состав участников опубликованы в программе организатора.